Paramètres de sécurité du compte
Sous Paramètres → Sécurité, les superadministrateurs gèrent l’en-tête Content-Security-Policy et l’activation des groupes de droits administratifs personnalisés. Ouvrez d’abord cette rubrique pour modifier les options globales de sécurité du compte.
Les administrateurs configurent leurs seconds facteurs personnels dans leur propre profil. Les fournisseurs SAML, les accès API et les partages de fichiers ont leurs propres espaces de travail. Ce guide présente les options globales et les contrôles associés lors d’une arrivée, d’un changement de rôle et d’un départ.
Utiliser les paramètres globaux de sécurité
- Ouvrez Paramètres → Sécurité avec un superadministrateur.
- Vérifiez Activer l’en-tête Content-Security-Policy. Ce paramètre influence l’en-tête de sécurité de la présentation publique des offres. Après l’activation, contrôlez votre page de réservation intégrée et les contenus externes nécessaires.
- Vérifiez les paramètres des autorisations d’administrateur. Ils permettent d’utiliser des groupes de droits administratifs personnalisés. L’attribution proprement dite s’effectue ensuite via les profils de droits des administrateurs.
- À l’activation de chacune de ces deux options, edoobox demande une confirmation avec
EXPERT. Saisissez la valeur de confirmation affichée, puis contrôlez l’état enregistré.
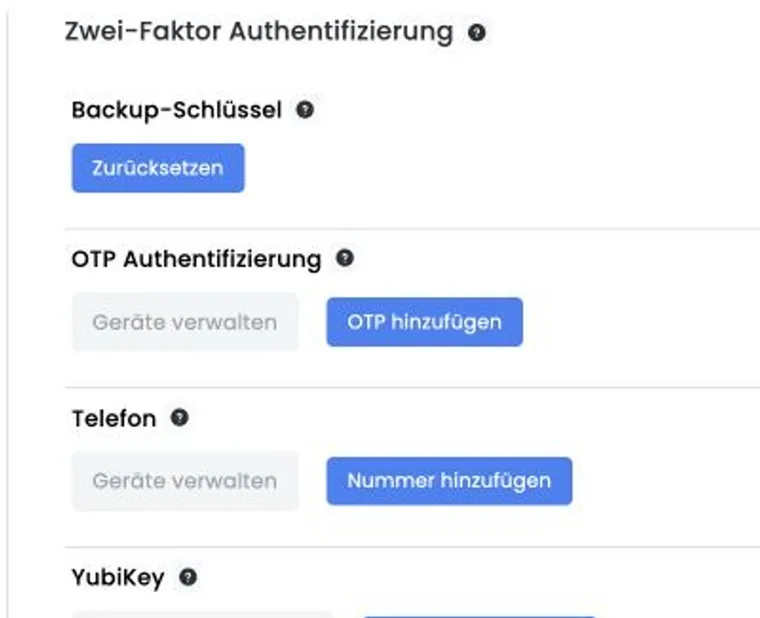
Ces deux paramètres de compte ne configurent pas de second facteur pour les personnes. Pour cela, ouvrez votre propre profil administrateur et suivez Configurer l’authentification à deux facteurs et les passkeys. Gérez les fournisseurs séparément sous Paramètres → SAML (SSO).
Des accès administrateur personnels plutôt que des connexions partagées
Chaque personne qui travaille reçoit son propre accès administrateur.
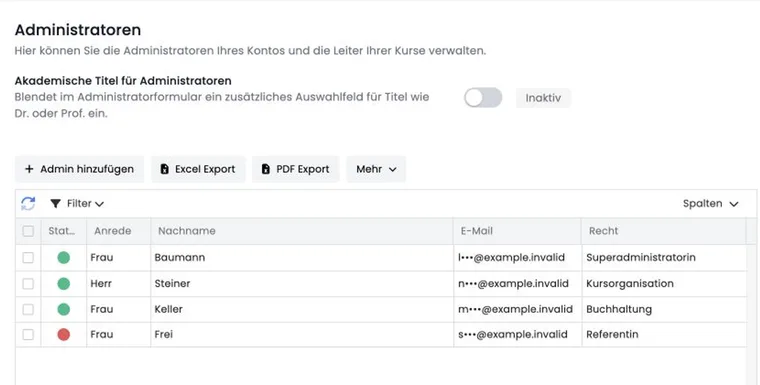
Vérifiez le statut et le rôle ou groupe de droits dans la liste des administrateurs. Comparez les droits aux responsabilités actuelles de la personne.
Désactivez les administrateurs devenus inutiles plutôt que de transmettre leurs identifiants d’accès.
N’utilisez jamais une connexion de participant à la place d’un accès administrateur, ni l’inverse.
Les accès personnels permettent de maîtriser les droits, les entrées de second facteur et la désactivation ultérieure. Une connexion partagée empêche une séparation claire et complique l’analyse des causes.
Limiter les droits selon les tâches
Les groupes de droits déterminent les ressources qu’un administrateur peut lire, modifier ou gérer. Créez des rôles par domaine de tâches, par exemple l’organisation des cours, l’assistance et la comptabilité. N’accordez pas de droits d’administration simplement parce qu’un élément de menu manque.
Décrire la tâche et les ressources nécessaires.
Affecter le groupe de droits approprié.
Avec un administrateur de test, vérifier les éléments de menu et les actions réellement disponibles.
Après un changement de rôle, retirer activement les anciens droits.
Les détails sur l’affectation et les groupes de droits figurent sous Administrateurs et droits d’utilisateur.
Sécuriser les deux facteurs, le SSO et les sessions
Pour les administrateurs disposant d’accès sensibles, configurez les seconds facteurs disponibles, par exemple une passkey, une application d’authentification, une clé de secours, un téléphone ou une YubiKey. Conservez les clés de secours séparément et de manière protégée. Avec le SSO, la connexion et les politiques sont également gérées par le fournisseur d’identité.
Le SSO ne remplace pas la vérification des droits dans edoobox. Lors d’un départ, l’identité chez le fournisseur et le statut administrateur edoobox doivent tous deux être vérifiés. Sur les appareils partagés, déconnectez complètement les sessions administrateur enregistrées.
Les parcours de connexion précis sont décrits sous Authentification des administrateurs.
Gérer séparément les clés API
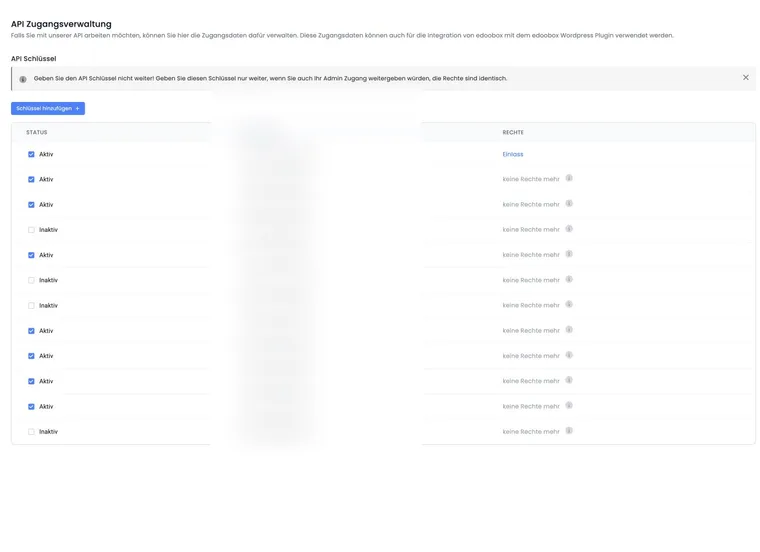
Chaque intégration reçoit sa propre clé API avec le minimum de droits nécessaires. edoobox propose des droits prédéfinis pour les usages courants et des droits personnalisés. Le Secret Key n’est affiché intégralement qu’à la création.
Documenter en interne l’objectif de l’intégration et les responsables à partir du Public Key.
Enregistrer le secret uniquement dans le stockage de secrets prévu pour l’intégration.
Désactiver le statut dès que l’intégration n’est plus utilisée.
Lors d’une rotation, tester d’abord la nouvelle clé, puis désactiver l’ancienne.
N’inclure aucune clé dans des captures d’écran, des tickets, des e-mails ou des exemples de documentation.
Consultez Gérer les clés API et les droits d’accès.
Contrôler les fichiers et les exportations
Les exportations peuvent contenir des données personnelles, financières ou organisationnelles. Vérifiez régulièrement le Secure File Manager et les emplacements locaux. Ne téléchargez les fichiers que pour l’usage prévu et supprimez les copies devenues inutiles selon votre règle interne de conservation.
La sécurité ne s’arrête pas à la connexion edoobox : les lecteurs réseau partagés, les téléchargements du navigateur et les fichiers d’exportation envoyés par e-mail doivent aussi être contrôlés.
Contrôle de sécurité récurrent
| Moment | Vérification |
|---|---|
| À l’arrivée | Créer un administrateur personnel, affecter le groupe de droits minimal, tester la connexion et le second facteur. |
| Lors d’un changement de rôle | Ajouter les nouveaux droits et retirer ceux devenus inutiles. |
| Au départ | Désactiver l’administrateur, retirer l’accès SSO, vérifier les sessions et les accès personnels aux intégrations, transférer les tâches. |
| Chaque mois ou chaque trimestre | Contrôler les administrateurs actifs, les groupes de droits, les clés API, les fournisseurs SSO et les exportations sensibles. |
| Après un incident | Bloquer les accès concernés, renouveler les clés, documenter l’étendue, puis seulement rétablir les accès de manière contrôlée. |
Exemple d’utilisation : nouvelle collaboratrice dans l’assistance aux cours
La collaboratrice reçoit un compte administrateur personnel et uniquement des droits sur les réservations, les participants et la consultation des offres. Un test montre qu’elle ne peut modifier aucun paramètre de paiement ou de compte. Après une connexion réussie, elle configure un second facteur.
Exemple d’utilisation : départ d’un administrateur SSO
Le jour du départ, l’utilisateur est bloqué chez le fournisseur d’identité et l’administrateur edoobox est désactivé. L’équipe vérifie aussi les sessions enregistrées, les tâches ouvertes et les clés API éventuellement gérées personnellement. Les responsabilités sont transférées à un administrateur restant.
Exemple d’utilisation : renouveler la clé API d’une intégration comptable
L’organisation crée une nouvelle clé avec les mêmes droits de lecture minimaux et la place dans le coffre de secrets de l’intégration comptable. Après un test réussi, elle désactive l’ancienne clé et consigne l’objectif, les responsables et la date de rotation. Le secret reste exclusivement dans le coffre prévu et n’est pas copié dans le journal des modifications.
Contrôler le SSO des participants
Pour chaque fournisseur SAML, vérifiez s’il doit être visible pour les administrateurs, les participants ou les deux types de connexion. Pour les accès participants, contrôlez également le mappage des champs, les tags indirects du fournisseur et le filtrage des offres. Une connexion réussie seule ne prouve pas un accès aux offres correctement configuré. Le guide SSO des participants, tags et accès aux offres décrit la configuration et les cas de comparaison.