Datenschutz mit edoobox: DSG und DSGVO
edoobox stellt technische, organisatorische und vertragliche Funktionen bereit, mit denen Sie Buchungs- und Teilnehmendenprozesse datenschutzbewusst gestalten können. Dazu gehören Vereinbarungen zur Auftragsbearbeitung, Rechtstexte im Buchungsprozess, Rollen und Zugriffsrechte, Export, Korrektur und Löschung von Daten sowie Einstellungen für Aufbewahrungsfristen.
Die Nutzung einer Software macht einen Prozess nicht automatisch rechtskonform. Ihre Organisation entscheidet über Zwecke, Rechtsgrundlagen, erhobene Daten, Aufbewahrung, Empfänger und eingesetzte Integrationen und bleibt dafür verantwortlich. Diese Anleitung ersetzt keine Rechtsberatung.
Rollen von Organisation und edoobox einordnen
| Rolle | Typische Verantwortung |
|---|---|
| Ihre Organisation als Verantwortliche | Zweck und Rechtsgrundlage festlegen, nur notwendige Daten erheben, Betroffene informieren, Rechte bearbeiten, Aufbewahrung bestimmen und Drittanbieter prüfen. |
| edoobox als Auftragsbearbeiter beziehungsweise Auftragsverarbeiter | Kundendaten im vereinbarten Rahmen und nach Weisung verarbeiten, vertragliche und technische Schutzmassnahmen bereitstellen und vereinbarte Unterstützung leisten. |
| Drittanbieter | Je nach Integration eigene oder nachgelagerte Verarbeitung, zum Beispiel Zahlungsdienst, E-Mail-Versand, Tracking, Videokonferenz oder Automatisierung. |
Die DSGVO, insbesondere Artikel 28, verlangt für Auftragsverarbeitung einen verbindlichen Vertrag und ausreichende technische und organisatorische Garantien. Die aktuelle Rollenbeschreibung, Hosting-Informationen und Unterauftragsbearbeiter veröffentlicht edoobox unter DSG/DSGVO-Konformität und Datenschutz.
Vereinbarung zur Auftragsbearbeitung verwalten
Öffnen Sie im Konto den Datenschutzbereich und wählen Sie Erklärung bearbeiten. Die aktuelle V2-Oberfläche unterscheidet drei Situationen:
Sie haben Kundschaft aus EU oder EWR und unterzeichnen den entsprechenden Auftragsverarbeitungsvertrag.
Sie haben Kundschaft aus der Schweiz und unterzeichnen die Schweizer Vereinbarung.
Sie sind ausserhalb EU/EWR tätig und bestätigen ausdrücklich, dass keine entsprechenden Daten verarbeitet werden, sofern diese Option tatsächlich auf Ihre Organisation zutrifft.
Die Übersicht zeigt je Eintrag den Namen der zuständigen Admin-Person, Status, gespeicherte IP-Adresse, Typ und Unterzeichnungsdatum. Name und IP-Adresse werden bereits bei der Anforderung erfasst; erst der Signaturstatus und das Unterzeichnungsdatum zeigen den Abschluss. Die angezeigte IP-Adresse ist damit kein gesonderter Nachweis der späteren Unterschrift. Wenn Sie einen bestehenden Vertrag ersetzen, warnt edoobox, dass die bisherige Version ungültig wird und die neue Vereinbarung erst nach der Signatur gültig ist. Lassen Sie diesen Schritt deshalb von einer berechtigten Person durchführen und archivieren Sie die erhaltenen Unterlagen in Ihrem Vertragsmanagement.
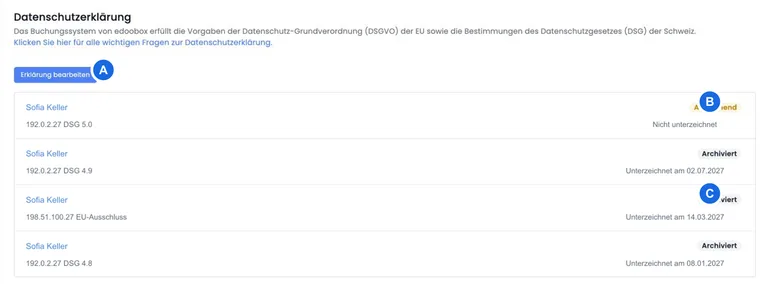
Den vollständigen technischen Ablauf von der Vertrags-E-Mail bis zur Statuskontrolle finden Sie unter Auftragsverarbeitungsvertrag unterzeichnen und verwalten.
Rechtstexte in den Buchungsprozess einbauen
Pflegen Sie AGB, Datenschutzerklärung, Widerruf und weitere verpflichtende Hinweise unter Einstellungen: Legal. Veröffentlichen Sie nur geprüfte Versionen und binden Sie sie im Design Manager dort ein, wo die Information oder aktive Bestätigung benötigt wird.
Bei mehreren Buchungssprachen braucht jede aktive Sprache einen vollständigen, fachlich gleichwertigen Text. Testen Sie danach den gesamten Buchungsprozess und kontrollieren Sie im Buchungsdetail, welche Version bestätigt wurde.
Für einen Wechsel bestehender Texte verwenden Sie Neue Gesetzestextversion publizieren; die vorhandenen Verknüpfungen müssen dabei nicht für jede Version neu erstellt werden. Kontrollieren Sie Textversion und Stornobedingungskopie getrennt. Beim Abo-Verkauf gelten die zusätzlich beschriebenen Abo-Bestätigungswege. Der Leitfaden Rechtstexte, Stornierung und Nachweise verbindet Einrichtung und laufende Bearbeitung.
Nur notwendige Daten erheben
Prüfen Sie jedes Teilnehmer-Datenfeld, jede Zusatzfrage, jedes Tag und jeden Datei-Upload auf einen klaren Zweck. Pflichtfelder sollten nur verwendet werden, wenn die Information für Durchführung, Vertrag, Abrechnung oder eine andere dokumentierte Aufgabe wirklich erforderlich ist.
Vermeiden Sie besonders schützenswerte Angaben in freien Notizfeldern, wenn ein weniger sensibler Prozess genügt. Trennen Sie Newsletter-Einwilligung, Teilnahmebedingungen und freiwillige Angaben voneinander; eine Kursbuchung ist nicht automatisch eine Marketingeinwilligung.
Zugriffe nach dem Minimalprinzip vergeben
Vergeben Sie Admin-, Leiter- und API-Rechte nur für die tatsächlich benötigten Aufgaben. Nutzen Sie granulare Benutzerrechte, Zwei-Faktor-Authentifizierung oder SSO und getrennte API-Schlüssel für Integrationen.
Entfernen Sie ausgeschiedene Admins zeitnah, prüfen Sie aktive Sessions und widerrufen Sie ungenutzte Schlüssel. Ein gemeinsam genutztes Superadmin-Konto erschwert die Nachvollziehbarkeit und sollte vermieden werden.
Aufbewahrung, Korrektur und Löschung planen
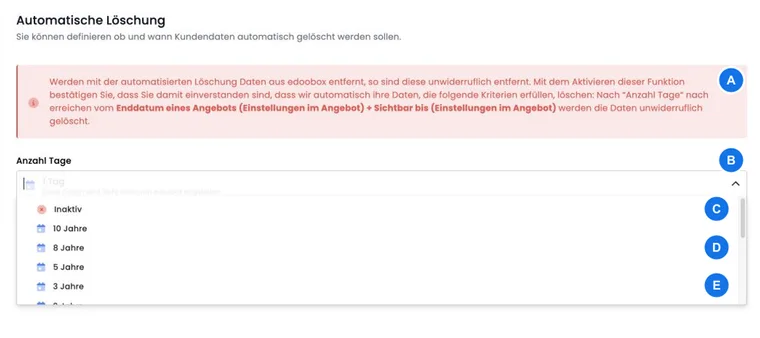
edoobox erlaubt die Korrektur und unwiderrufliche Löschung einzelner Teilnehmender. Zusätzlich kann eine automatisierte Löschfrist für Angebote und zugehörige Daten festgelegt werden. Die Oberfläche bietet Fristen von einer Woche bis zu zehn Jahren; die frühere Ein-Tages-Option ist deaktiviert. Bei regulären Speichervorgängen der aktuellen Oberfläche begrenzt die API den Wert jedoch auf 720 Tage. Bereits früher oder über andere Wege gespeicherte höhere Werte können davon abweichen. Prüfen Sie deshalb nach dem Speichern den tatsächlich übernommenen Wert, bevor Sie eine längere Aufbewahrung voraussetzen. Die Anleitung zur automatischen Löschung beschreibt diese Einschränkung. Das Aktivieren einer Frist verlangt die Bestätigung mit DELETE.
Wählen Sie die Frist nicht nach Bequemlichkeit. Stimmen Sie gesetzliche Aufbewahrungspflichten, laufende Verträge, Rechnungen, Zertifikate, Auskunftsbegehren und interne Löschkonzepte ab. Exportieren Sie nur Daten, die weiterhin rechtmässig benötigt und geschützt aufbewahrt werden.
Integrationen und Datenflüsse separat prüfen
Eine edoobox Einstellung deckt nicht automatisch alle angeschlossenen Systeme ab. Dokumentieren Sie für Zahlungsanbieter, E-Mail-Dienste, Zapier, Webhooks, API, Google Analytics, Microsoft, Zoom oder andere Dienste, welche Daten wohin fliessen, zu welchem Zweck sie verarbeitet werden und wie lange sie dort bleiben.
Prüfen Sie bei Tracking und Marketing den erforderlichen Consent. Verwenden Sie Tags oder Zusatzfelder nicht als versteckte Ersatzlösung für eine fehlende Einwilligung. Aktuelle Unterauftragsbearbeiter und mögliche Auslandübermittlungen beurteilen Sie anhand Ihrer Vereinbarungen und der offiziellen Anbieterinformationen.
Konfigurieren Sie die technischen Tracking-Entscheidungen über Cookie-Banner und gegebenenfalls die Einwilligungsübergabe im iFrame. Eine bestätigte Kontaktadresse per Double-Opt-In und ein bestätigter Gesetzestext erfüllen im Produkt unterschiedliche Aufgaben.
Anfragen und Vorfälle organisatorisch vorbereiten
Legen Sie intern fest, wer Auskunfts-, Berichtigungs- und Löschbegehren prüft, die Identität der anfragenden Person verifiziert und Daten aus Buchungen, Teilnehmendenprofilen, Rechnungen, E-Mails und Integrationen zusammenträgt. Der Verantwortliche bleibt Ansprechstelle für betroffene Personen.
Definieren Sie ausserdem einen Ablauf für Sicherheitsvorfälle: interne Meldestelle, Bewertung, Dokumentation, Kontakt zu edoobox und gegebenenfalls Meldung an die zuständige Aufsicht. Senden Sie in Supportanfragen nur die zur Analyse notwendigen Daten.
Datenschutz-Checkliste vor dem Livegang
Rollen, anwendbares Recht und Vereinbarung zur Auftragsbearbeitung klären.
Rechtstexte und Einwilligungen pro Sprache prüfen und testbuchen.
Datenfelder, Pflichtangaben, Tags und Uploads auf Notwendigkeit reduzieren.
Adminrechte, 2FA/SSO und API-Schlüssel kontrollieren.
Aufbewahrungs- und Löschkonzept einschliesslich Rechnungen und Exporte festlegen.
Drittanbieter, Tracking, Zahlungs- und E-Mail-Datenflüsse dokumentieren.
Abläufe für Betroffenenanfragen und Sicherheitsvorfälle bestimmen.
Anwendungsbeispiele
Anwendungsbeispiel: Öffentlichen Kurs datenschutzbewusst starten
Ein Schweizer Bildungsanbieter unterzeichnet die passende Vereinbarung, reduziert das Anmeldeformular auf Kontaktdaten und notwendige Kursangaben und veröffentlicht Datenschutzerklärung sowie AGB in allen Buchungssprachen. Newsletter wird als separates freiwilliges Feld geführt. Eine Testbuchung bestätigt Anzeige, Pflichtfelder und gespeicherte Rechtstextversion.
Anwendungsbeispiel: Löschbegehren einer Teilnehmerin bearbeiten
Die verantwortliche Stelle verifiziert die Anfrage, sucht Profil, Buchungen, E-Mails und angebundene Systeme und prüft gesetzliche Aufbewahrungspflichten für Rechnungen. Korrigierbare Daten werden berichtigt, nicht mehr benötigte Daten in edoobox und den Umsystemen gelöscht und der Entscheid intern dokumentiert.
Anwendungsbeispiel: Analytics und Zapier vor der Aktivierung prüfen
Eine Organisation möchte GA4 und eine CRM-Übergabe über Zapier nutzen. Sie dokumentiert Ereignisse und Felder, prüft Consent und Verträge, überträgt nur notwendige Daten und testet Widerruf sowie Löschung in allen beteiligten Systemen. Erst danach werden Tracking und Automatisierung produktiv aktiviert.